
Zuletzt aktualisiert: 28. Oktober 2026, 20:30 Uhr
Wer eine Ferienwohnung an der deutschen Ostseeküste gebucht hat, sollte seine Nachrichten und Kontoauszüge besonders aufmerksam prüfen. Ein Cyberangriff auf den Buchungsdienstleister Secra Bookings hat persönliche Informationen von Urlaubern und Vermietern offengelegt. Allein in Eckernförde könnten Zehntausende Menschen betroffen sein. Die Behörden warnen vor gezielten Betrugsversuchen, bei denen Kriminelle echte Buchungsinformationen ausnutzen könnten.
Was über den Cyberangriff bekannt ist
Am 23. Oktober 2026 wurde die technische Infrastruktur der Secra Bookings GmbH Ziel eines Cyberangriffs. Das Unternehmen mit Sitz in Sierksdorf im Kreis Ostholstein entwickelt Softwarelösungen für die Verwaltung von Buchungen und Vertriebskanälen im Ferienhausgeschäft.
Bei dem Angriff verschafften sich Unbefugte Zugriff auf Kundendaten und personenbezogene Informationen, die Secra im Auftrag seiner Geschäftspartner verarbeitet. Darüber berichteten zunächst unter anderem 4investors unter Berufung auf HomeToGo und die Fachzeitschrift fvw|TravelTalk.
Nach Entdeckung des Vorfalls sicherten und isolierten Secra und die Muttergesellschaft HomeToGo die betroffenen Systeme. Die ersten Maßnahmen zur Eindämmung sind nach Unternehmensangaben abgeschlossen. Die Untersuchung des Sicherheitsvorfalls dauert allerdings an.
Nach bisherigem Erkenntnisstand beschränkt sich der Angriff auf Secra. Hinweise auf einen Datenabfluss aus Systemen der HomeToGo SE oder anderer Konzerngesellschaften liegen laut Unternehmen nicht vor.
Welche Daten betroffen sind und was Kriminelle damit tun könnten
Nach Angaben des Norddeutschen Rundfunks könnten insbesondere Telefonnummern, Postanschriften und Bankverbindungen von Gästen und Gastgebern betroffen sein.
Die besondere Gefahr liegt darin, dass Täter solche Angaben mit tatsächlichen Ferienhausbuchungen in Verbindung bringen könnten. Dadurch wären betrügerische Nachrichten möglich, die auf den ersten Blick glaubwürdig erscheinen.
Schleswig-Holsteins Landesdatenschutzbeauftragte Marit Hansen beschreibt mehrere denkbare Szenarien. Kriminelle könnten beispielsweise unter Bezugnahme auf eine bestehende Reservierung zusätzliche Kreditkartendaten verlangen. Auch Bestellungen im Namen der betroffenen Personen seien vorstellbar.
Hansen weist außerdem darauf hin, dass entwendete Informationen möglicherweise erst zu einem späteren Zeitpunkt verkauft oder verwendet werden. Ob die Daten tatsächlich für solche Zwecke eingesetzt werden, ist nicht bekannt. Secra zufolge wurde bislang kein Missbrauch festgestellt.
Wer hinter der Buchungstechnik steht
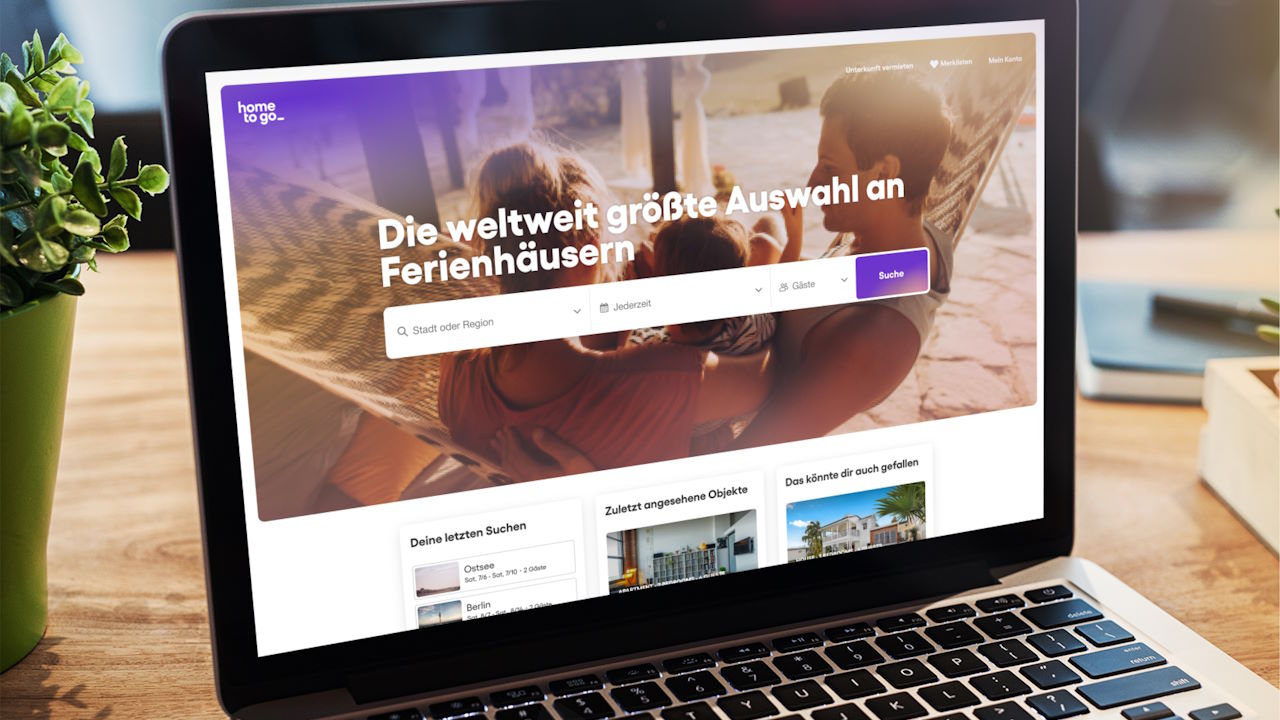
Secra Bookings gehört zum Ferienunterkunftskonzern HomeToGo. Das Unternehmen stellt technische Lösungen bereit, mit denen Anbieter ihre Buchungen über verschiedene Vertriebskanäle verwalten können.
Eine solche Verbindung zwischen Buchungsverwaltung und Ferienhausvermittlung erklärt, warum ein Sicherheitsvorfall bei einem einzelnen technischen Dienstleister zahlreiche unterschiedliche Gastgeber und Urlauber betreffen kann.
Besonders deutlich wird die Tragweite in Schleswig-Holstein. Neben Eckernförde sind Ferienunterkünfte an der Lübecker Bucht betroffen. Auch der Vermittler Kraushaar, der Unterkünfte unter anderem an der Kieler Bucht und in der Holsteinischen Schweiz vertritt, zählt zu den betroffenen Unternehmen.
Michael Keller, Geschäftsführer der Eckernförde Touristik & Marketing Agentur, geht allein für Eckernförde von einer Betroffenenzahl im fünfstelligen Bereich aus. Eine abschließende Gesamtzahl liegt nicht vor.
Was Urlauber und Vermieter jetzt konkret tun sollten
Für betroffene Menschen steht zunächst der Schutz vor möglichen Anschlussbetrugsversuchen im Vordergrund. Die Landesdatenschutzbeauftragte Marit Hansen empfiehlt, während der kommenden Wochen und Monate eingehende Nachrichten besonders sorgfältig zu kontrollieren.
Ihre Empfehlungen lassen sich in konkrete Vorsichtsmaßnahmen übersetzen:
- Verdächtige Nachrichten prüfen: Zahlungsaufforderungen und Mitteilungen zur Ferienunterkunft nicht ungeprüft akzeptieren.
- Keine Kreditkartendaten nachreichen: Besonders vorsichtig sein, wenn angebliche Vermieter zusätzliche Zahlungsinformationen verlangen.
- Kontoauszüge kontrollieren: Unbekannte Abbuchungen und auffällige Zahlungsvorgänge beachten.
- Keinen Zeitdruck akzeptieren: Drohungen mit dem Verlust einer Buchung nicht als Beweis für die Echtheit einer Nachricht ansehen.
- Auch Briefe beachten: Nicht nur elektronische Nachrichten, sondern ebenso schriftliche Zahlungsforderungen kritisch prüfen.
Betroffene werden nach Unternehmensangaben per E-Mail über den Angriff informiert. Für Fragen zur Datensicherheit verweist die Tourismus-Agentur Schleswig-Holstein auf Datenschutzfachleute und Verbraucherzentralen.
Offene Fragen und weitere Schritte
Mehrere entscheidende Punkte sind noch ungeklärt. Dazu gehören die endgültige Anzahl der betroffenen Personen, der vollständige Umfang der entwendeten Informationen und die möglichen finanziellen Folgen für HomeToGo.
Das Unternehmen hatte angekündigt, die zuständige Datenschutzaufsichtsbehörde zu informieren und betroffene Personen zu benachrichtigen. Die Untersuchungen sollen klären, welche Daten tatsächlich abgeflossen sind.
Auch die Tourismusbranche verlangt weitere Aufklärung. Stefan Borgmann, Geschäftsführer der Tourismus-Agentur Schleswig-Holstein, erklärte laut NDR, dass betroffene Reiseziele bereits ihre Datenbestände prüfen und Gäste informieren.
Die zentrale Herausforderung besteht damit nicht allein in der technischen Wiederherstellung der Systeme. Entscheidend ist ebenso, betroffenen Urlaubern und Vermietern nachvollziehbar zu erklären, welche Informationen offengelegt wurden und welche Schutzmaßnahmen notwendig sind.
Häufige Fragen zum Cyberangriff
Welche Firma wurde gehackt?
Betroffen ist die Secra Bookings GmbH aus Sierksdorf, ein Dienstleister für Buchungssoftware und Tochterunternehmen von HomeToGo.
Wann fand der Angriff statt?
Der Angriff auf die technische Infrastruktur von Secra Bookings erfolgte am 23. Oktober 2026.
Wie viele Menschen sind betroffen?
Die Gesamtzahl ist unbekannt. Allein in Eckernförde könnten nach Einschätzung der örtlichen Touristikagentur Zehntausende Personen betroffen sein.
Welche persönlichen Daten wurden offengelegt?
Zu den möglicherweise betroffenen Informationen gehören Telefonnummern, Postanschriften und Bankverbindungen von Urlaubern und Gastgebern.
Wurden die gestohlenen Daten bereits missbraucht?
Nach Angaben von Secra ist bislang kein Missbrauch bekannt. Die Datenschutzbeauftragte warnt allerdings vor möglichen späteren Betrugsversuchen.
Was sollten betroffene Urlauber jetzt machen?
Sie sollten Nachrichten zu ihren Buchungen überprüfen, keine zusätzlichen Kreditkartendaten herausgeben und ihre Kontoauszüge aufmerksam kontrollieren.