
Mehrere Cyberangriffe auf Unternehmen und öffentliche Einrichtungen beschäftigen Deutschland und Europa: Hacker haben Kühlsysteme von Supermärkten manipuliert, die Technische Universität München (TUM) angegriffen und Daten aus dem Projekt des Brennerbasistunnels gestohlen. Deutsche Nachrichtendienste untersuchen inzwischen die Attacken auf den Lebensmittelhandel. Die Vorfälle zeigen, wie verwundbar internetfähige Steuerungssysteme und ältere IT-Plattformen sein können.
Was über die Angriffe bekannt ist
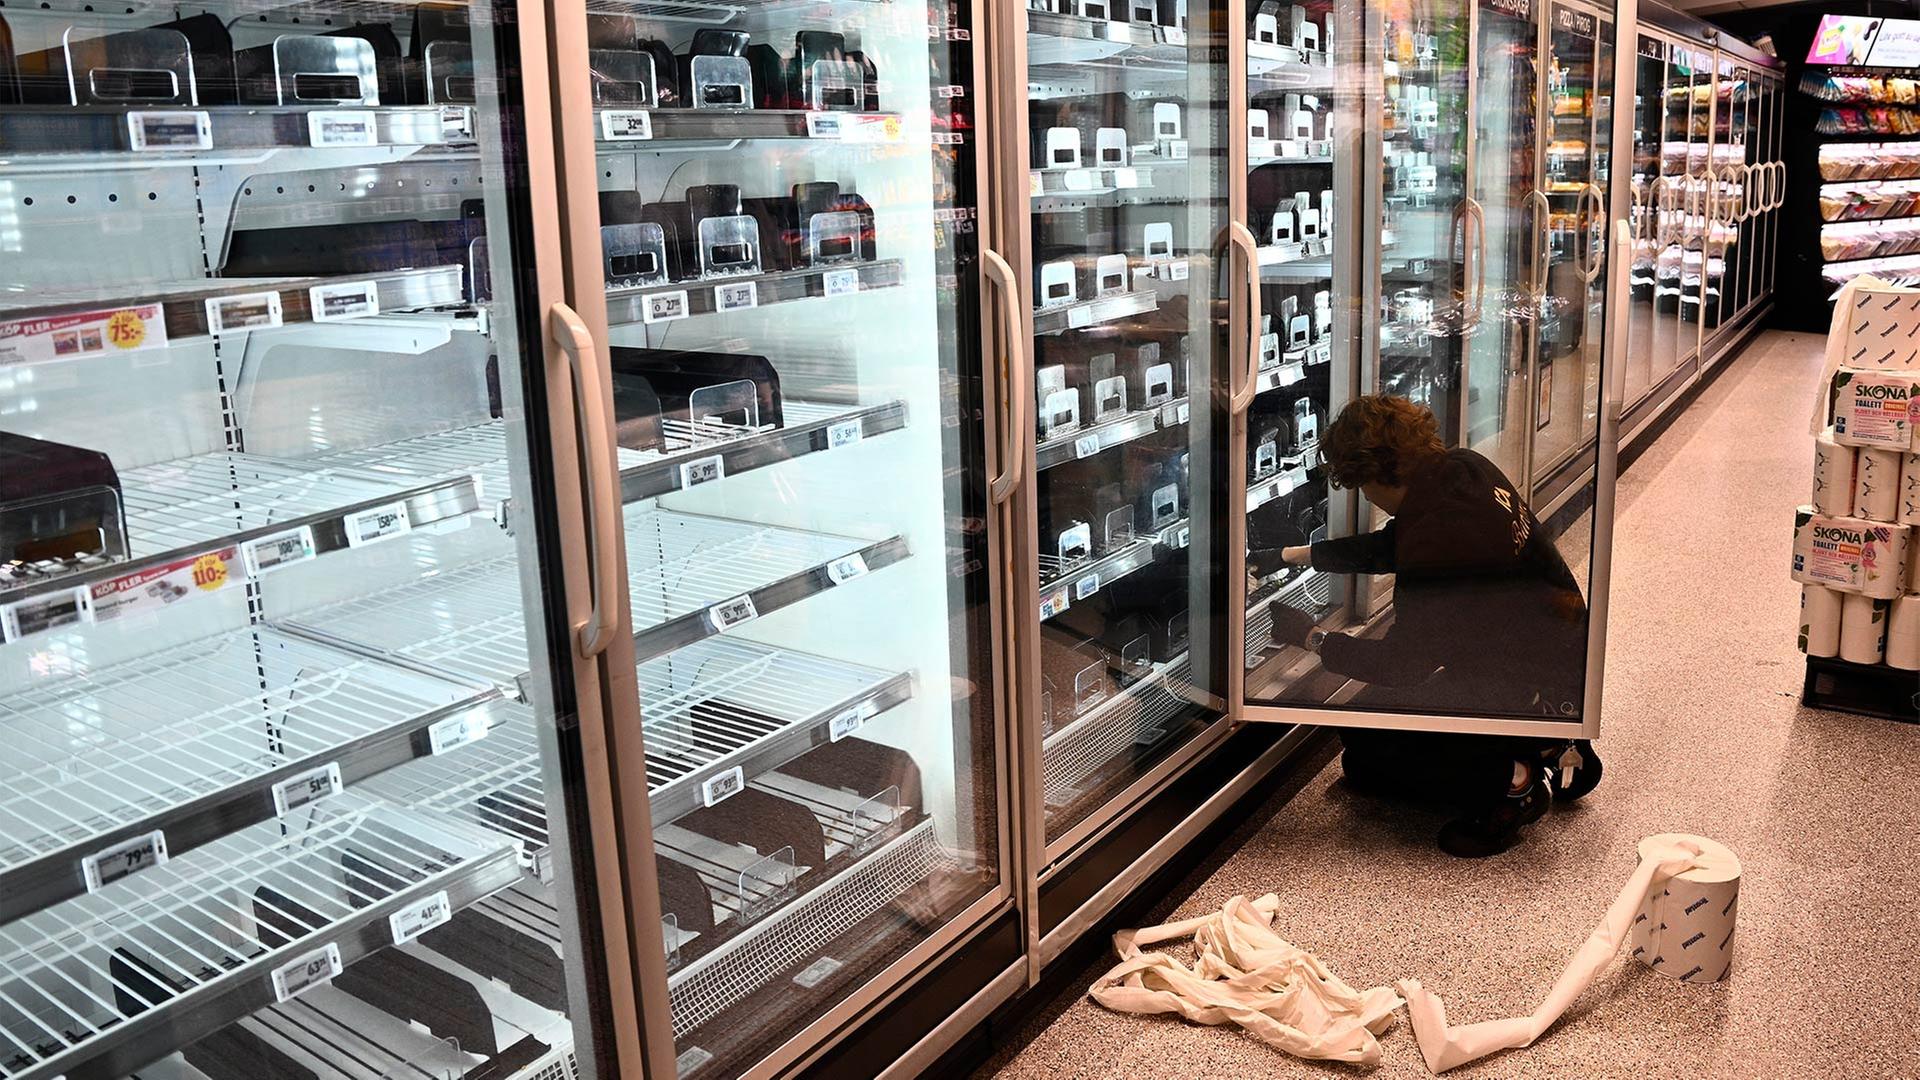
Besonders aufmerksam verfolgen die Behörden die Attacken auf Kühlsysteme europäischer Supermärkte. Nach einer ersten Angriffswelle bei französischen Handelsketten im Oktober wurden inzwischen auch deutsche Einzelhändler betroffen. Dabei geht es nicht um klassische Kassensysteme, sondern um digitale Steuerungen, die Temperatur und Betrieb von Kühlanlagen regeln.
Das Bundesamt für Verfassungsschutz (BfV) bestätigte, dass die Vorfälle Gegenstand nachrichtendienstlicher Ermittlungen sind. Auch das Gemeinsame Zentrum zur Bekämpfung hybrider Bedrohungen (GAZ Hybrid), in dem unter anderem Verfassungsschutz, Bundesnachrichtendienst und Militärischer Abschirmdienst zusammenarbeiten, beschäftigt sich mit dem Thema.
Nach bisherigen Erkenntnissen wurden bekannte Schwachstellen in den Steuerungssystemen ausgenutzt. Wer hinter den Angriffen steckt, ist allerdings nicht geklärt. Das Bundesinnenministerium sieht die Manipulation mit dem Ziel, Waren zu zerstören, als ernst zu nehmenden Vorfall.
Technische Schwachstellen und betroffene Systeme
Ein zentrales Problem liegt in der Architektur vieler Kühlsysteme. Sie sind über das Internet erreichbar, damit Wartungsarbeiten aus der Ferne erledigt werden können. Gleichzeitig verwenden zahlreiche Anlagen veraltete Geräte, für die keine Sicherheitsupdates mehr bereitgestellt werden.
Mirko Ross vom Cybersecurity-Unternehmen Asvin erklärt, dass solche Steuerungssysteme weit verbreitet und häufig online erreichbar sind. Dennis-Kenji Kipker vom Cyberintelligence Institute verweist ebenfalls auf das Alter vieler Geräte. Gerade diese Kombination aus Internetzugang und fehlenden Aktualisierungen eröffnet Angreifern Möglichkeiten.
Hinzu kommt die dezentrale Struktur des deutschen Lebensmittelhandels. Edeka verweist auf rund 3.200 selbstständige Kaufleute. Die Kühlsysteme unterscheiden sich deshalb regional und lokal. Einheitliche technische Lösungen und Sicherheitsstandards sind entsprechend schwieriger umzusetzen.
Auch die Folgen sind nicht nur theoretischer Natur: In Frankreich wurden nach Angaben von Mirko Ross Kühltheken angegriffen und Lebensmittel im Wert von mehreren Millionen Euro vernichtet. Die betroffenen Thermostate werden weltweit eingesetzt. Damit beschränkt sich das Risiko nicht auf einzelne Handelsketten oder Länder.
Ausmaß der Vorfälle und mögliche Folgen
Ein weiterer Angriff betrifft die Technische Universität München. Unbekannte drangen über das ältere Portal myTUM ein und erbeuteten Zugangsdaten. Mit den Zugangsdaten eines Systemverwalters griffen sie anschließend das zentrale Campus-Management-System TUMonline an.
Betroffen sein könnten Informationen von gut 60.000 Studierenden und Beschäftigten. Dazu gehören Namen, private Anschriften, Geburtsdaten und Passwörter. Bei Studierenden könnten außerdem Matrikelnummern, Studiengänge und Fachsemester betroffen sein. Die TUM nahm TUMonline vorübergehend vom Netz und sperrte kompromittierte Konten. Nach bisherigem Kenntnisstand sind Noten, Prüfungsergebnisse und Bewerbungen nicht abgeflossen.
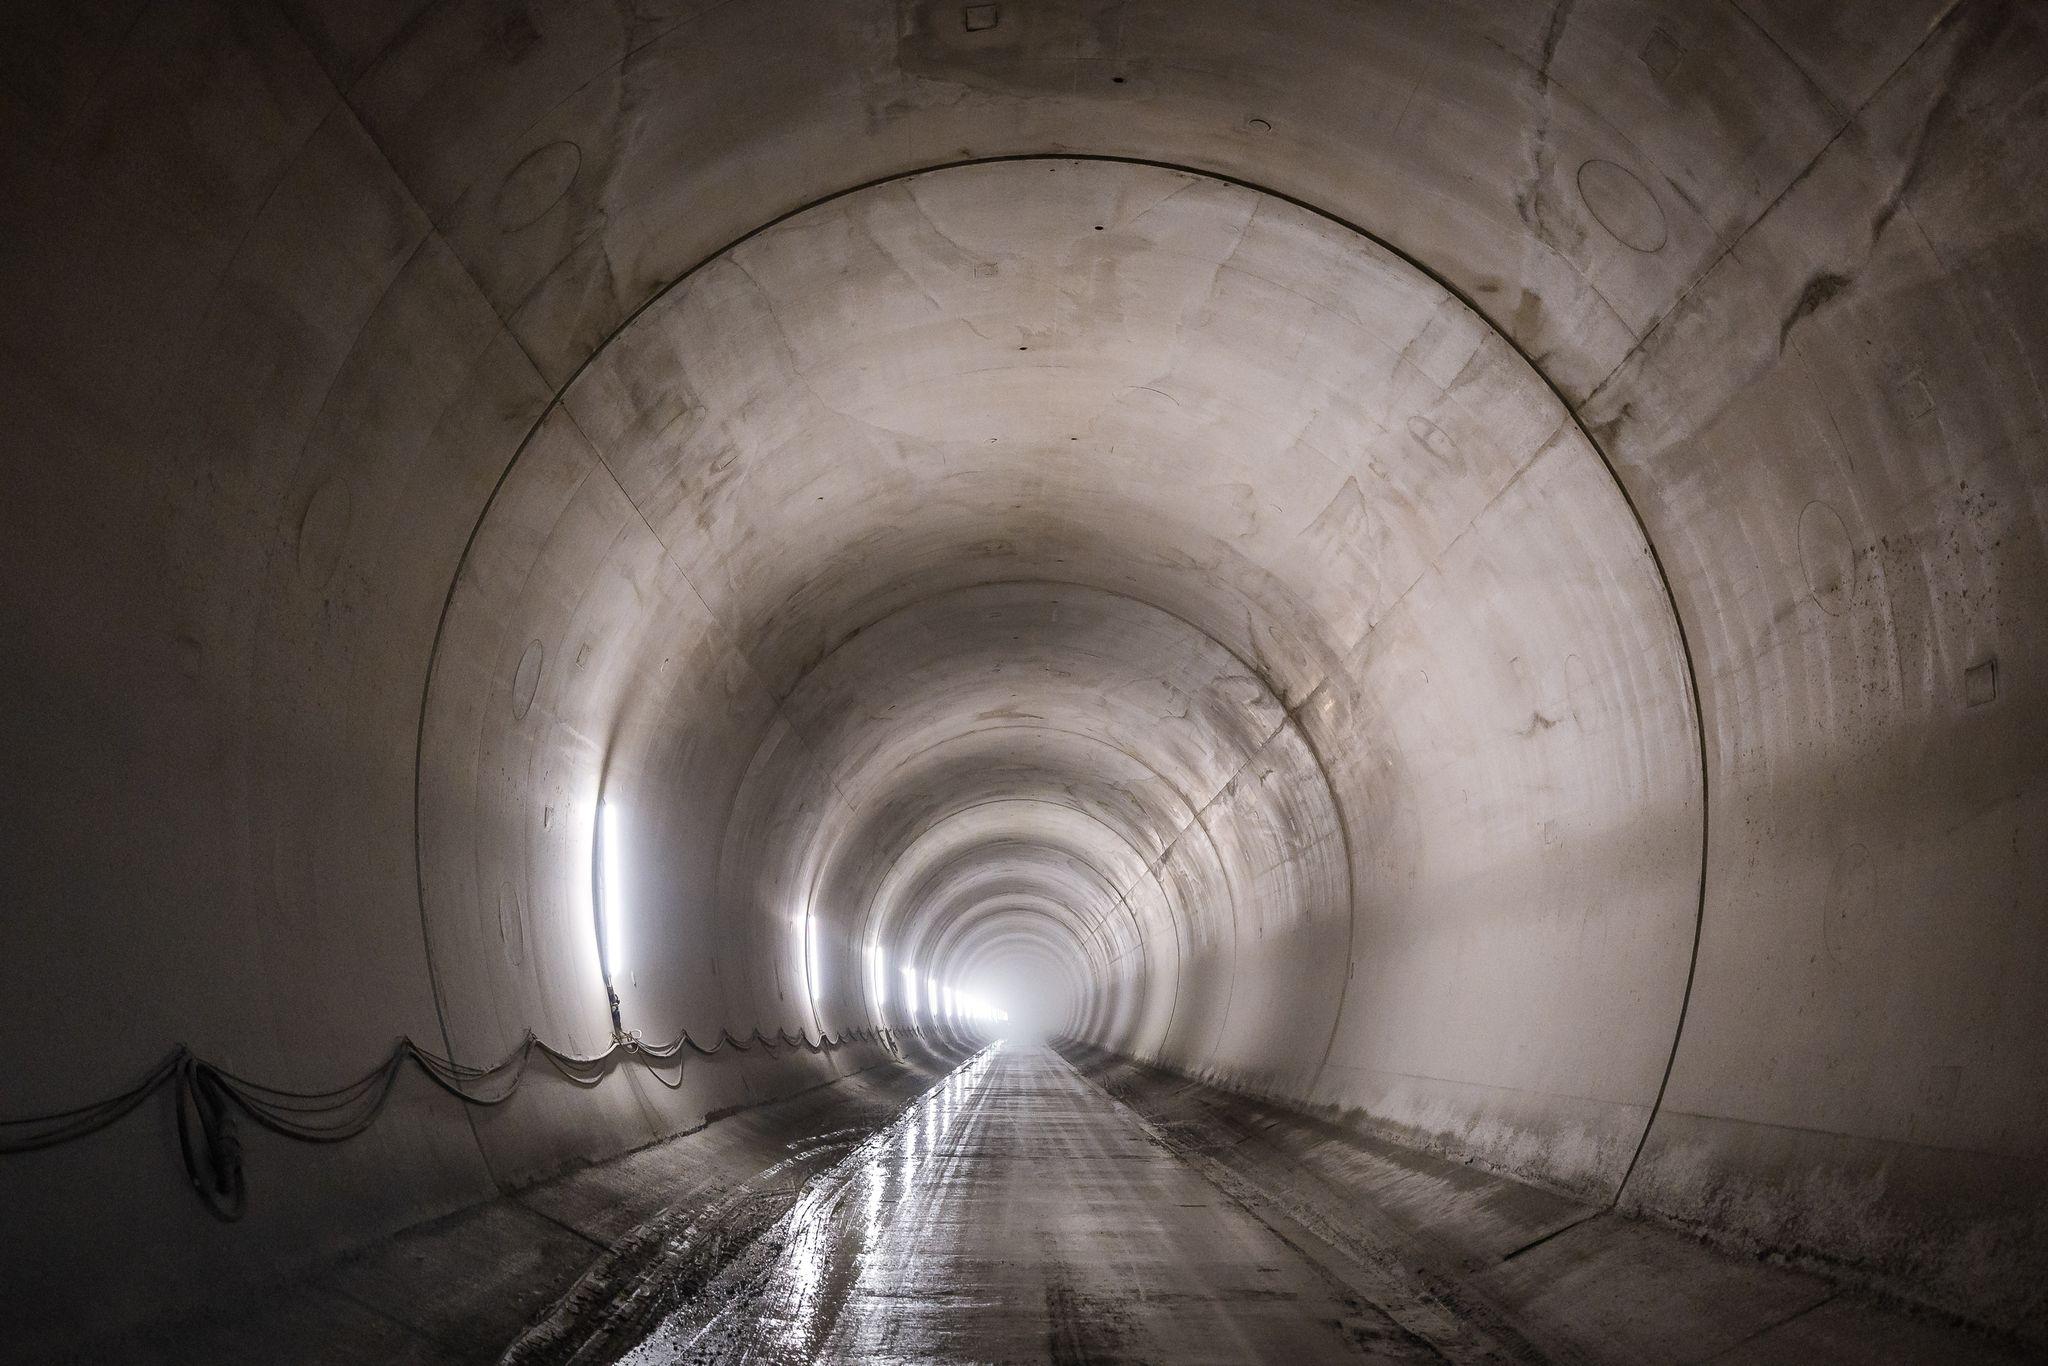
Auch die Projektgesellschaft des Brennerbasistunnels bestätigte einen Cyberangriff vom 17. Oktober. Unbekannte verschafften sich Zugriff auf über das Internet erreichbare Daten. Die Betreiber erklärten jedoch, dass weder die laufenden Bauarbeiten noch der spätere Betrieb des 64 Kilometer langen Tunnels gefährdet seien. Die Ermittlungen führt die italienische Polizei in Bozen. Erste Hinweise auf die prorussische Hackergruppe Everest wurden in Medienberichten genannt, eine bestätigte Täterschaft liegt damit aber nicht vor.
Vergleich mit anderen Sicherheitsvorfällen
Die aktuellen Fälle unterscheiden sich deutlich in ihrem Ziel. Bei den Supermärkten steht die Manipulation technischer Anlagen im Mittelpunkt, bei der TUM wurden Zugangsdaten und möglicherweise persönliche Informationen kompromittiert. Beim Brennerbasistunnel ging es um den Zugriff auf Projektdaten.
Ein weiterer Vorfall zeigt die Gefahr für Kundendaten: Bei Casinos Austria könnten rund 150.000 Kunden vom Angriff auf den Webshop betroffen sein. Unbekannte nutzten zwischen dem 2. und 5. November das System eines externen Dienstleisters. Möglicherweise wurden Namen, E-Mail-Adressen, Bestellungen und Gutscheincodes abgegriffen. Bank- und Kreditkartendaten sind nach Unternehmensangaben nicht betroffen, weil diese Informationen im Webshop nicht gespeichert werden.
Was Verbraucher und Betroffene jetzt wissen sollten
Die Vorfälle machen deutlich, dass Cyberkriminelle nicht ausschließlich auf große Datenbanken oder klassische Unternehmensnetzwerke abzielen. Auch Kühlsysteme, Hochschulportale und externe Dienstleister können zum Einstiegspunkt werden.
Für Betroffene gibt es einige konkrete Maßnahmen:
- Passwörter sofort ändern, wenn ein betroffener Dienst dazu auffordert.
- Wiederverwendete Passwörter auch bei anderen Online-Diensten austauschen.
- Die Multi-Faktor-Authentifizierung aktivieren, sofern sie angeboten wird.
- Unerwartete E-Mails, Anhänge und Links besonders kritisch prüfen.
- Keine Passwörter oder Zahlungsdaten auf Aufforderung in verdächtigen Nachrichten weitergeben.
Die TUM empfiehlt ihren betroffenen Nutzern ausdrücklich einen Passwortwechsel und anschließend die Aktivierung der Multi-Faktor-Authentifizierung. Die Hochschule weist darauf hin, dass Konten mit dieser zusätzlichen Absicherung bei ihrem Angriff geschützt waren.
Für Betreiber technischer Anlagen empfehlen Sicherheitsexperten, Steuerungen vom offenen Internet zu trennen und Fernwartung ausschließlich über gesicherte Verbindungen zu ermöglichen. Geräte ohne Sicherheitsupdates sollten ersetzt oder bis dahin abgeschottet betrieben werden. Dennis-Kenji Kipker hält weitere Angriffe auf vergleichbare Anlagen in Kühlhäusern, Krankenhäusern und der Gebäudetechnik für möglich. Auch Windkraft- und Solaranlagen könnten betroffen sein.
Häufige Fragen zu den Cyberangriffen
Warum sind Kühlregale in Supermärkten ein beliebtes Angriffsziel?
Viele Kühlsysteme sind für die Fernwartung mit dem Internet verbunden. Gleichzeitig verwenden einige Anlagen veraltete Steuerungsgeräte ohne verfügbare Sicherheitsupdates.
Ermitteln deutsche Nachrichtendienste wegen der Supermarkt-Angriffe?
Ja. Das Bundesamt für Verfassungsschutz untersucht die Vorfälle. Auch das Gemeinsame Zentrum zur Bekämpfung hybrider Bedrohungen beschäftigt sich mit den Angriffen.
Welche Daten sind beim Cyberangriff auf die TU München betroffen?
Möglicherweise Namen, Anschriften, Geburtsdaten und Passwörter. Bei Studierenden könnten zusätzlich Matrikelnummern, Studiengänge und Fachsemester betroffen sein. Noten und Prüfungsergebnisse gelten nach bisherigem Kenntnisstand nicht als abgeflossen.
Ist der Brennerbasistunnel durch den Hackerangriff gefährdet?
Nein. Die Betreiber erklärten, dass der Angriff keine Gefahr für die laufenden Bauarbeiten oder den späteren Betrieb des 64 Kilometer langen Tunnels darstellt.
Wie können sich Internetnutzer vor den Folgen solcher Angriffe schützen?
Individuelle Passwörter, Multi-Faktor-Authentifizierung und ein vorsichtiger Umgang mit unerwarteten Nachrichten erschweren den Missbrauch gestohlener Zugangsdaten.